
Des pirates ont poussé les frigos des supermarchés à 50 °C — comment des automates vieillissants ont-ils mis en danger les rayons français ?
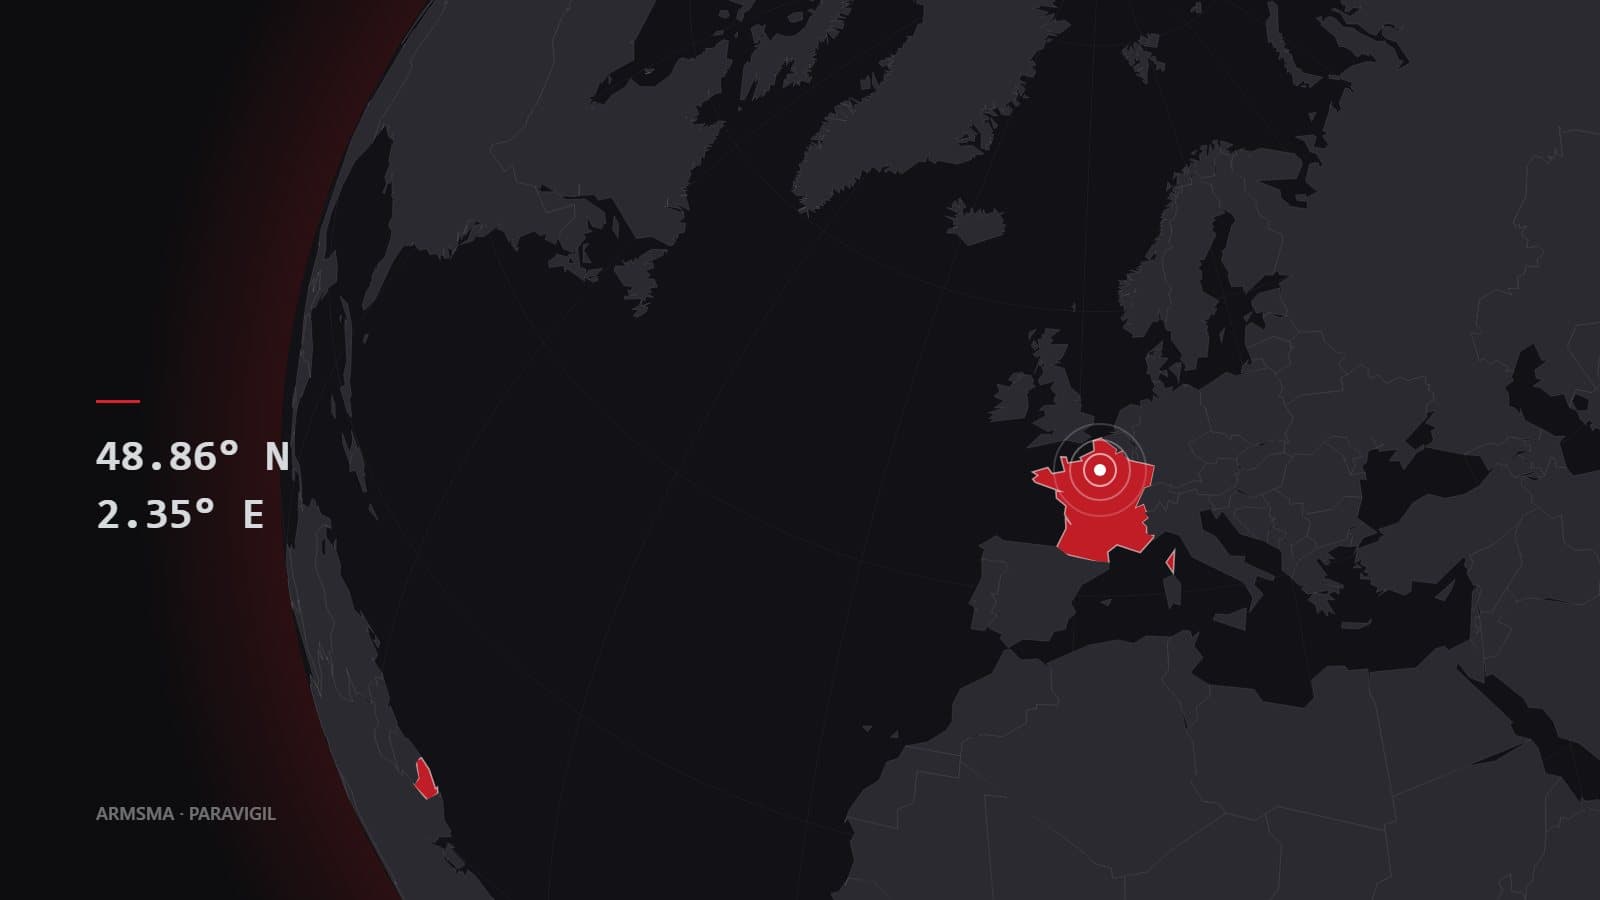
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, les frigos de centaines de supermarchés français se sont mis à chauffer. Les pirates avaient déclenché à distance le dégivrage forcé des installations frigorifiques, a rapporté BFM TV, selon l'AFP. Dans certaines installations, la température a atteint 50 °C, selon Le Monde Informatique.
Dès le lundi, Intermarché demandait à ses magasins touchés de « jeter l'ensemble des produits » frais et surgelés.
Pourquoi une attaque contre des frigos compte-t-elle ?
Parce qu'elle est passée directement d'un réseau informatique à la chaîne alimentaire. Le PDG de Coopérative U, Dominique Schelcher, a qualifié l'attaque d'« inédite » et écrit : « C'est inacceptable. » Le commissaire européen à l'Agriculture, Christophe Hansen, a écrit que « la sécurité alimentaire exige davantage d'attention à tous les niveaux ».
Le parquet de Paris a indiqué que l'attaque avait aussi provoqué des départs de feu.
Qu'est-ce qui a été visé ?
Les cibles étaient des systèmes de régulation du froid du fabricant danois Danfoss, qui pilotent températures, cycles de dégivrage et commande à distance. Danfoss a indiqué que la plupart des unités touchées étaient des produits anciens qui « ne reçoivent plus de mises à jour logicielles ou de sécurité », citant les régulateurs AK-SM800 et AK-SC355, selon l'AFP.
Le lundi, le PDG de la société de cybersécurité Predicta Lab, Baptiste Robert, a recensé 2752 systèmes Danfoss exposés sur internet, dont 1590 en France, a rapporté BleepingComputer. En 2025, l'agence américaine CISA avait signalé deux failles dans les interfaces de gestion Danfoss AK-SM 800A, dont une permettant de contourner l'authentification. BleepingComputer ne confirme pas que l'une d'elles ait servi dans cette attaque et précise qu'aucune information n'est disponible sur la manière dont les automates ont été compromis.
Combien de magasins ont été touchés ?
Chaque chiffre a sa source, et ils ne concordent pas :
- Intermarché et Netto : au moins 300 magasins selon l'AFP ; environ 180 selon le groupe lui-même, dans une déclaration à CNBC citée par Forbes.
- Coopérative U : plus de 100 points de vente (AFP) ; moins de 100 (Le Monde Informatique) ; 80 selon l'entreprise (Forbes).
- E.Leclerc : plusieurs magasins ; l'enseigne a indiqué qu'une cyberattaque avait « touché l'un de ses fournisseurs d'équipements frigorifiques ».
- Monoprix : une trentaine de magasins selon Le Monde Informatique. Carrefour Market a aussi été cité.
- Au total : 250 à 350 magasins (médias français cités par BleepingComputer) ; près de 400 (BFM TV, cité par Le Monde Informatique) ; au moins 350 (Forbes).
Combien cela coûte-t-il ?
Thierry Cotillard, président du Groupement Les Mousquetaires, propriétaire d'Intermarché, a dit sur BFM TV s'attendre à des pertes de « plusieurs dizaines de millions d'euros à l'échelle nationale en une seule journée », selon Forbes. Dominique Schelcher a estimé le préjudice à des dizaines de milliers d'euros pour un petit magasin et à plus de 200 000 euros pour un grand. Intermarché a précisé que l'assurance ne couvre pas ce type d'incident en magasin.
Qui enquête ?
Le parquet de Paris a ouvert une enquête sur « la cyberattaque d'ampleur affectant les réfrigérateurs de plusieurs grandes enseignes de la distribution alimentaire sur l'ensemble du territoire ». Elle a été confiée à l'Office anticybercriminalité (Ofac), sous la direction de la section de lutte contre la cybercriminalité, et doit permettre de recenser les victimes et d'établir le lien entre l'attaque et les pertes alimentaires et départs de feu signalés.
Le premier ministre Sébastien Lecornu a demandé à l'ANSSI de se saisir du dossier, selon son entourage. Une source proche de Matignon a indiqué à l'AFP que l'agence avait identifié une vulnérabilité dans un logiciel de l'entreprise danoise et contacté le fabricant.
Ce que nous ne savons pas
- Qui est derrière l'attaque. Personne ne l'a revendiquée et aucune attribution fiable n'a été rendue publique, à la date des articles consultés (13–14 octobre 2026).
- Comment les pirates sont entrés. Failles connues, accès mal protégés ou autre : rien n'a été rendu public.
- L'ampleur réelle. Les estimations vont d'environ 250 à près de 400 magasins, et les chiffres des enseignes diffèrent de ceux de la presse.
- Les incendies. Le parquet les mentionne, mais les sources consultées ne disent ni où ils ont eu lieu ni quelle était leur gravité.
Ce qu'il faut suivre
L'ancien patron de la cybersécurité britannique Ciaran Martin y voit « l'un des événements cyber les plus étranges » qu'il ait vus ; Ken Munro, de Pen Test Partners, a parlé à Reuters avant tout d'« hygiène numérique élémentaire ». L'enquête dira lequel des deux est le plus proche de la vérité. Dans tous les cas, la leçon pour tout exploitant d'équipements connectés est celle que Danfoss a donnée elle-même : un matériel qui ne reçoit plus de mises à jour de sécurité et reste joignable depuis internet est une porte ouverte.
Sources
- AFP via Khaleej Times : French supermarkets suffer refrigerator shutdown after 'unprecedented' cyberattack (12 octobre 2026)
- BleepingComputer : Cyberattack shuts down refrigerators at French supermarkets (12 octobre 2026)
- Le Monde Informatique : Une cyberattaque perturbe les installations frigorifiques de centaines de supermarchés (13 octobre 2026)
- Forbes Belgique : Cyberattaque contre des supermarchés en France (14 octobre 2026)
Articles associés
Commentaires (0)
Connectez-vous pour participer à la discussion.
- Pas encore de commentaires — soyez le premier.