
Хакери розігріли холодильники супермаркетів до 50 °C — як застарілі контролери поставили під загрозу полиці Франції?
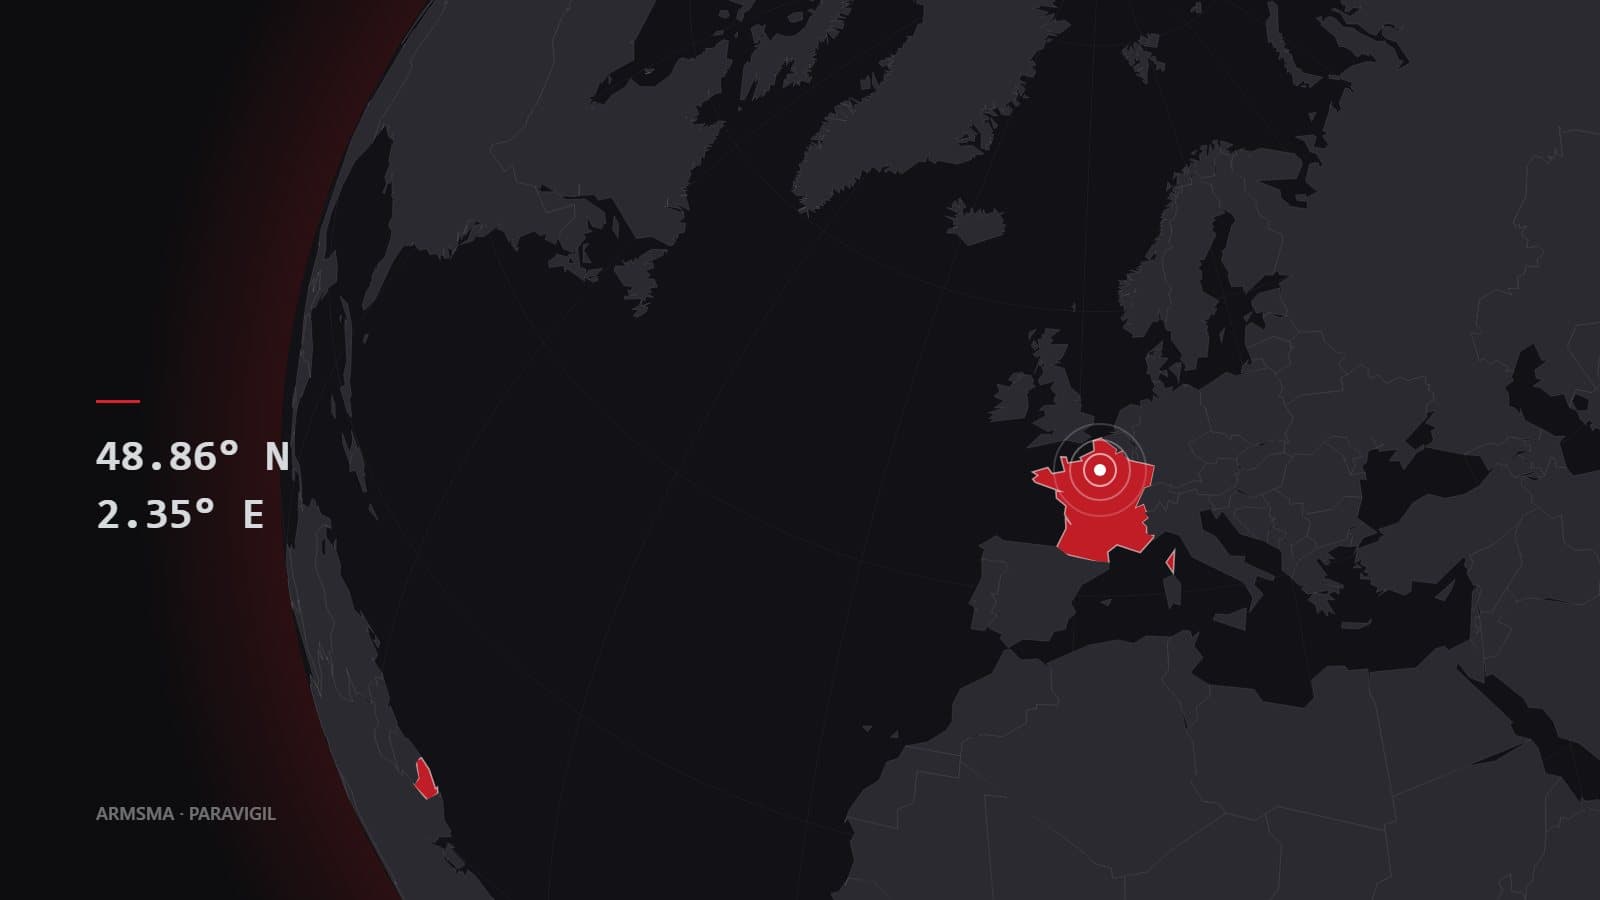
У ніч з неділі, 11 жовтня, на понеділок, 12 жовтня 2026 року, холодильники в сотнях французьких супермаркетів почали нагріватися. Зловмисники дистанційно запустили примусове розморожування холодильних систем, повідомив телеканал BFM TV, за даними AFP. У деяких установках температура сягнула 50 °C, писав Le Monde Informatique.
У понеділок Intermarché вже наказувала постраждалим магазинам «викинути всі продукти» — свіжі й заморожені.
Чому атака на холодильники важлива?
Бо вона вдарила з комп'ютерної мережі просто по продовольству. Генеральний директор Coopérative U Домінік Шельшер назвав атаку «безпрецедентною» і написав: «Це неприпустимо». Єврокомісар із питань сільського господарства Крістоф Гансен написав, що «продовольча безпека потребує більшої уваги на всіх рівнях».
Паризька прокуратура повідомила, що атака спричинила й пожежі.
Що саме атакували?
Мішенню стали системи керування холодом данського виробника Danfoss, які регулюють температуру, цикли розморожування й дистанційне керування. Danfoss заявила, що більшість уражених пристроїв — це «застарілі» продукти, які «більше не отримують оновлень програмного забезпечення та безпеки», і назвала контролери AK-SM800 та AK-SC355, повідомило AFP.
У понеділок генеральний директор компанії з кібербезпеки Predicta Lab Батіст Робер виявив в інтернеті 2752 відкриті системи Danfoss, з них 1590 — у Франції, повідомив BleepingComputer. 2025 року американське кіберагентство CISA попереджало про дві вразливості в інтерфейсах керування Danfoss AK-SM 800A, одна з яких дозволяла обійти автентифікацію. BleepingComputer не підтвердив, що їх використали в цій атаці, і зазначив, що інформації про те, як саме зламали контролери, немає.
Скільки магазинів постраждало?
Кожна цифра має своє джерело, і вони не збігаються:
- Intermarché і Netto: щонайменше 300 магазинів, за даними AFP; близько 180 — за заявою самої групи для CNBC, яку цитує Forbes.
- Coopérative U: понад 100 (AFP); менше ніж 100 (Le Monde Informatique); 80 — за даними компанії (Forbes).
- E.Leclerc: кілька магазинів; мережа заявила, що кібератака «зачепила одного з її постачальників холодильного обладнання».
- Monoprix: близько трьох десятків магазинів, за даними Le Monde Informatique. У повідомленнях згадували й Carrefour Market.
- Загалом: від 250 до 350 магазинів (французькі ЗМІ, на які посилається BleepingComputer); майже 400 (BFM TV, за Le Monde Informatique); щонайменше 350 (Forbes).
Скільки це коштувало?
Тьєррі Котійяр, президент групи Mousquetaires, якій належить Intermarché, сказав BFM TV, що очікує збитків у кілька десятків мільйонів євро по країні лише за один день, повідомив Forbes. Шельшер сказав, що збитки можуть сягати десятків тисяч євро для невеликого магазину й понад 200 000 євро для більшого. Intermarché заявила, що страховка такі інциденти в магазинах не покриває.
Хто розслідує?
Паризька прокуратура відкрила розслідування «масштабної кібератаки на холодильники кількох великих продовольчих мереж по всій Франції». Його доручили Управлінню з протидії кіберзлочинності (Ofac) під керівництвом відділу прокуратури з кіберзлочинів; слідство має встановити постраждалих і пов'язати атаку з втратами продуктів і пожежами, про які вони повідомляють.
Прем'єр-міністр Себастьян Лекорню доручив справу національному агентству з кібербезпеки ANSSI, повідомили в його оточенні. Джерело, близьке до Лекорню, сказало AFP, що агентство знайшло вразливість у програмному забезпеченні данської компанії і зв'язалося з виробником.
Чого ми не знаємо
- Хто це зробив. Жодне угруповання не взяло на себе відповідальності, і надійно нікого не встановлено — станом на повідомлення, які ми відкрили (13–14 жовтня 2026 року).
- Як зловмисники проникли. Чи використали відомі вразливості, слабкий контроль доступу чи щось інше, не оприлюднено.
- Справжній масштаб. Оцінки — від приблизно 250 до майже 400 магазинів, а дані самих мереж відрізняються від тих, що в пресі.
- Пожежі. Прокуратура їх згадує, але у відкритих нами джерелах немає подробиць, де саме вони сталися і наскільки серйозними були.
За чим стежити
Колишній очільник британського кіберцентру Кіаран Мартін назвав це однією з найдивніших кіберподій, які він бачив; Кен Манро з Pen Test Partners сказав Reuters, що йдеться передусім про елементарну цифрову гігієну. Розслідування покаже, хто з них ближчий до істини. У будь-якому разі урок для кожного, хто експлуатує під'єднане обладнання, той самий, що дала сама Danfoss: техніка, яка більше не отримує оновлень безпеки й доступна з інтернету, — це відчинені двері.
Джерела
- AFP via Khaleej Times: French supermarkets suffer refrigerator shutdown after 'unprecedented' cyberattack (12 жовтня 2026)
- BleepingComputer: Cyberattack shuts down refrigerators at French supermarkets (12 жовтня 2026)
- Le Monde Informatique: Une cyberattaque perturbe les installations frigorifiques de centaines de supermarchés (13 жовтня 2026)
- Forbes Belgique: Cyberattaque contre des supermarchés en France (14 жовтня 2026)
Схожі матеріали
Коментарі (0)
Увійдіть, щоб долучитися до обговорення.
- Коментарів ще немає — станьте першим.