
Des pirates ont privé des exploitants du contrôle de réseaux d'eau dans au moins sept États américains — pourquoi ces commandes étaient-elles accessibles ?
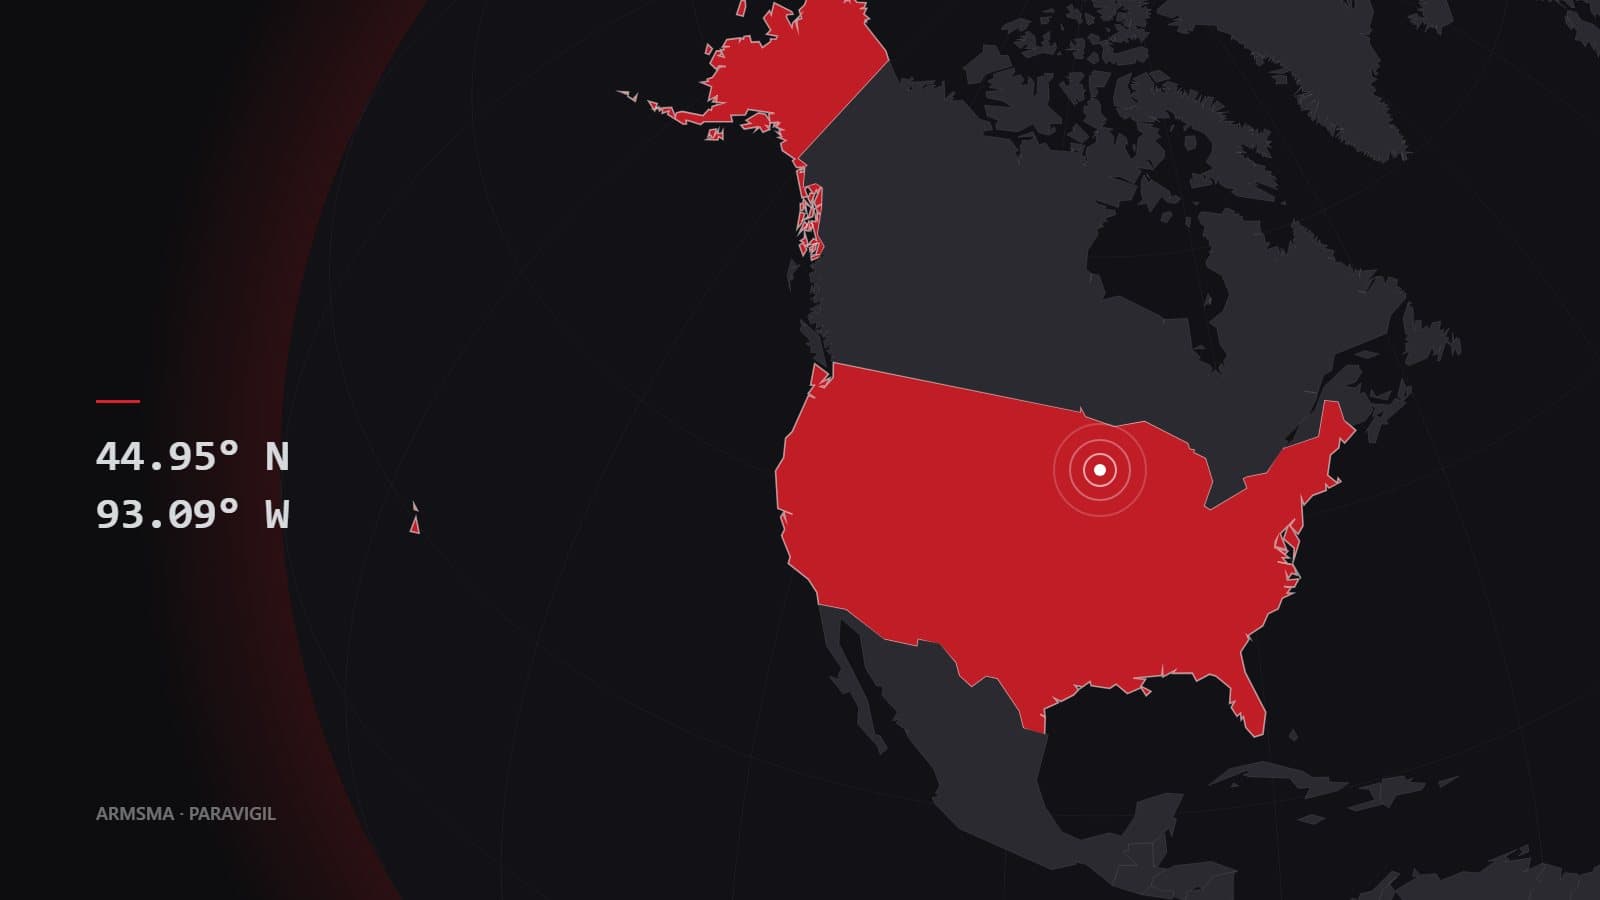
Vers 9 h 30, le lundi 27 juillet 2026, la petite ville de Braham, au Minnesota, a annoncé que sa station de traitement d'eau était à l'arrêt « pour une raison inconnue ». Les habitants ont été priés de limiter leur consommation, la réserve du château d'eau étant limitée, a rapporté MPR News.
Plus tard dans la journée, la ville a donné la cause : la panne « résultait d'une cyberattaque malveillante contre les systèmes d'exploitation informatisés, menée par des acteurs inconnus ». Les attaquants avaient coupé les commandes, ce qui avait arrêté le puits et la station de traitement.
Braham n'était pas un cas isolé. En quelques jours, le FBI et l'Agence de protection de l'environnement (EPA) ont indiqué que des réseaux d'eau avaient été touchés dans au moins sept États. Aucun pirate n'a eu besoin de forcer quoi que ce soit de nouveau : les automates étaient accessibles depuis internet. C'est donc l'histoire des milliers de petits services d'eau qui fonctionnent avec le même type d'équipement.
Qu'ont fait les attaquants ?
Selon le FBI et l'EPA, les attaquants ont accédé à distance à des équipements connectés à internet, modifié des adresses IP et des mots de passe, et fait perdre aux exploitants la surveillance et le contrôle de leurs installations, a rapporté NBC News. L'alerte du FBI visait des automates programmables Rockwell Automation Allen-Bradley MicroLogix 1100 et 1400 exposés sur internet, selon une analyse de LevelBlue SpiderLabs.
LevelBlue n'a trouvé aucune nouvelle faille logicielle derrière la campagne. Celle-ci reposait sur l'exposition à internet, une authentification faible ou absente, des modems cellulaires non sécurisés, des accès distants mal configurés et des outils d'ingénierie légitimes. Au moins un exploitant a découvert des fichiers de projet modifiés, et le FBI a relevé que plusieurs victimes partageaient des configurations réseau de prestataires tiers, ce qui pourrait permettre de réutiliser la même méthode.
Combien de réseaux ont été touchés ?
- Minnesota : au moins 30 installations municipales visées les 26 et 27 juillet, selon Minnesota IT Services cité par TIME ; NBC News et LevelBlue parlent de plus de 30. Seules Braham, Plymouth, South St. Paul et Maple Plain ont été nommées publiquement.
- Michigan : neuf réseaux d'eau, selon TIME.
- Au niveau national : des incidents dans au moins sept États, selon le FBI et l'EPA, qui ne les ont pas nommés, a rapporté NBC News.
L'eau a-t-elle été dangereuse ?
Les responsables des États ont indiqué que les attaques avaient surtout interrompu le service, sans exposer l'eau potable à une contamination, a rapporté TIME. Braham a assuré que son eau était « filtrée et traitée comme prévu », et l'agence environnementale du Michigan que « tous les systèmes ont continué à fonctionner en toute sécurité ».
Les effets n'en ont pas moins été réels. Plymouth a perdu les communications avec deux châteaux d'eau et plusieurs stations de relevage et est passée à des procédures manuelles, selon MPR News. Pour l'ensemble de la campagne, LevelBlue recense pertes de pression, inondations, coupures de communication, avis d'ébullition de l'eau et exploitation manuelle prolongée. Le FBI et l'EPA ont averti que des perturbations comme une perte de pression « pourraient permettre à des eaux souterraines non traitées de s'infiltrer dans les canalisations ».
Tous les récits ne concordent pas. Un bulletin de l'agence environnementale du Wisconsin affirmait que le Minnesota avait signalé une baisse de pression provoquée par les pirates. Une porte-parole de l'agence informatique du Minnesota, Emily Zimmer, l'a contesté : « Le Minnesota n'a pas signalé que des acteurs malveillants avaient fait baisser la pression dans plusieurs réseaux d'eau », a-t-elle déclaré à NBC News.
Qui est derrière ?
Personne n'a été formellement désigné. Le 22 juillet, quelques jours avant les attaques, les agences fédérales avaient mis à jour une alerte sur l'activité cyber de groupes liés à l'Iran contre les infrastructures critiques américaines, a rapporté TIME. Les attaques ressemblent à un incident de 2023 dans une installation d'eau de Pittsburgh, que l'agence de cybersécurité CISA avait attribué à CyberAv3ngers, un groupe lié aux Gardiens de la révolution iraniens.
Un responsable des forces de l'ordre a déclaré à NBC News que l'attaque au Minnesota portait les marques d'une ingérence iranienne. Mais ni le Minnesota ni le gouvernement américain ne l'ont publiquement attribuée. « L'attribution exige une analyse minutieuse des preuves techniques », a dit Emily Zimmer. LevelBlue décrit une activité non attribuée présentant des « similitudes techniques et contextuelles » avec la campagne iranienne, et qualifie l'implication de l'Iran d'hypothèse de travail.
La question est vite devenue politique. Le président Trump a écarté l'implication iranienne sans fournir de preuves et a mis en cause le Minnesota, selon TIME : « Je pense que j'en rends le Minnesota responsable, parce qu'ils sont d'une incompétence crasse », a-t-il déclaré. Le gouverneur Tim Walz a incriminé les coupes budgétaires à la CISA et suggéré que l'Iran pourrait riposter à des frappes américaines : « Trump sait exactement qui est responsable de cette attaque, et sait que d'autres États ont aussi été touchés. »
À qui revient-il de combler la faille ?
L'EPA avait déjà averti que de nombreux réseaux locaux présentaient de graves faiblesses, notamment des logiciels obsolètes et des contrôles d'accès insuffisants. L'administrateur de l'EPA, Lee Zeldin, a estimé qu'une « grande part de responsabilité individuelle » incombe aux exploitants et aux collectivités, a rapporté TIME. La CISA a recommandé de renforcer la protection des mots de passe et de déconnecter les systèmes clés d'internet.
La liste de LevelBlue pour les exploitants est plus longue : supprimer l'exposition directe des automates et modems à internet, changer les identifiants par défaut et partagés, imposer l'authentification multifacteur pour l'accès distant, comparer la logique en service à des copies saines, et conserver la capacité de faire fonctionner manuellement les équipements essentiels.
Ce que nous ne savons pas
- Qui a mené les attaques. À la date des sources consultées (début août 2026), aucune attribution formelle n'avait été faite.
- Quels autres États ont été touchés, et à quel point. Le FBI et l'EPA ne les ont pas nommés, et seuls quatre des réseaux touchés au Minnesota ont été nommés publiquement.
- Si de l'eau a réellement été compromise quelque part. Les responsables du Minnesota et du Michigan disent que non ; le tableau national n'est pas public.
Ce qu'il faut suivre
Les agences fédérales ont indiqué que l'enquête se poursuivait, et le FBI s'est dit déterminé à identifier et neutraliser les responsables. Pour les exploitants, la leçon ne dépend pas de l'auteur : un automate accessible depuis internet est accessible à tous. La question est de savoir combien le seront encore à la prochaine alerte.
Sources
- MPR News : Officials in Minnesota cities say cyberattacks targeted water systems (27 juillet 2026)
- NBC News via NBC Washington : Hackers targeted municipal water systems in several states (31 juillet 2026)
- TIME : What to know about the U.S. water systems cyberattacks (2 août 2026)
- LevelBlue SpiderLabs : Review of the July 2026 cyberattacks against U.S. water and wastewater systems (4 août 2026)
Articles associés
Commentaires (0)
Connectez-vous pour participer à la discussion.
- Pas encore de commentaires — soyez le premier.