
Хакери відрізали операторів від керування водоканалами щонайменше в семи штатах США — чому ці системи взагалі були доступні з інтернету?
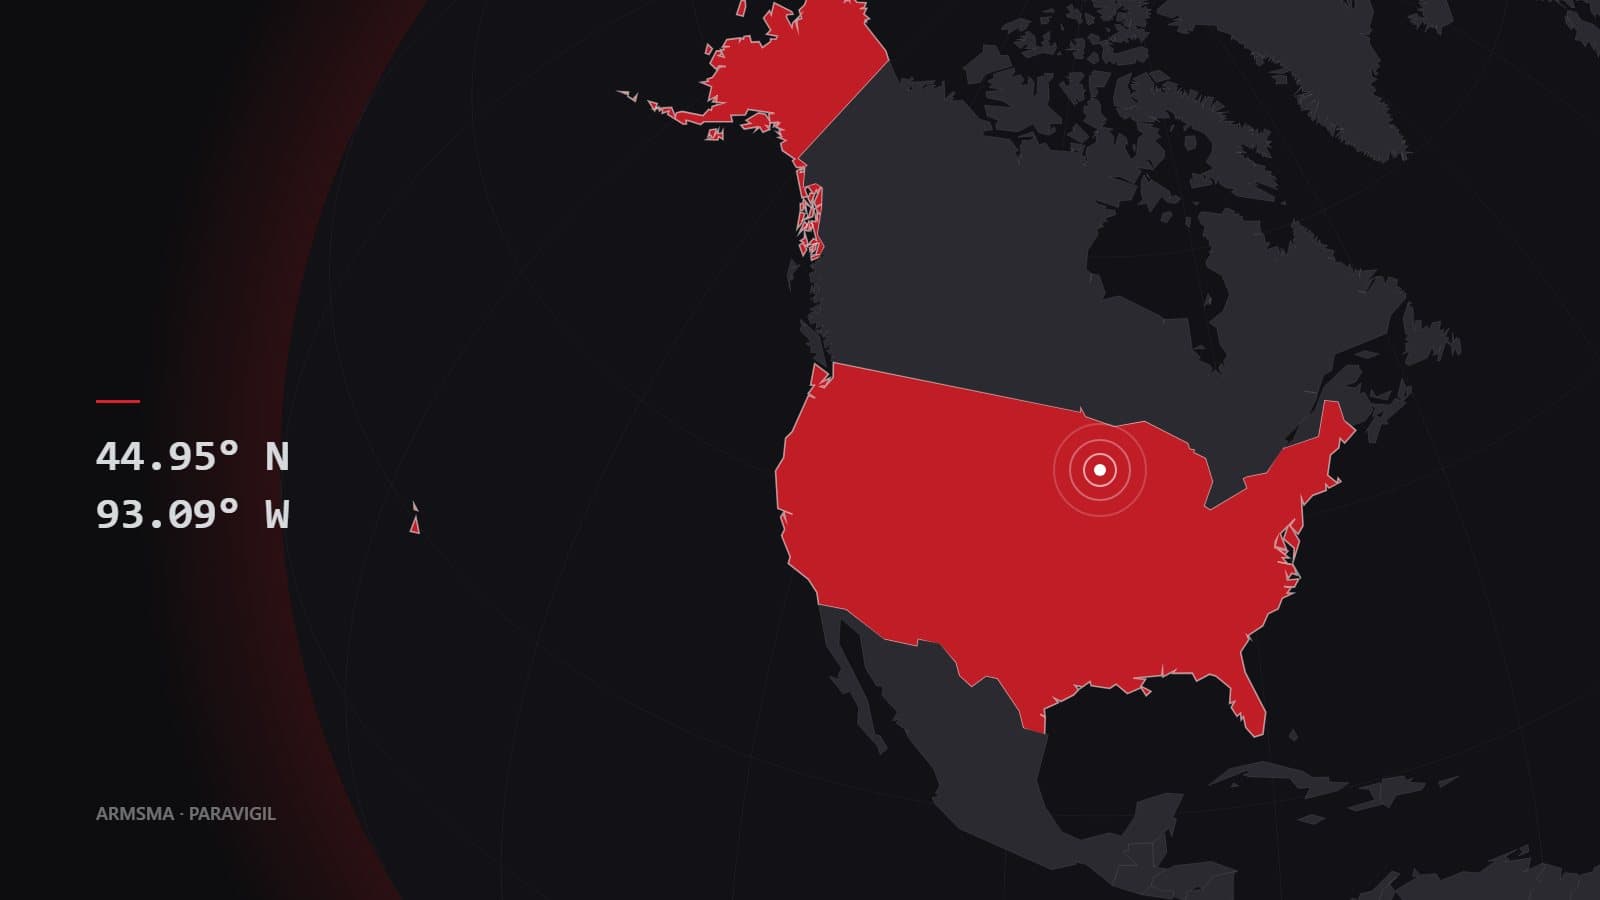
Близько 9:30 ранку в понеділок, 27 липня 2026 року, невелике місто Брейгем у Міннесоті повідомило, що його водоочисна станція не працює «з невідомої причини». Мешканців попросили економити воду, бо запас у водонапірній башті був обмежений, писало MPR News.
Пізніше того ж дня місто назвало причину: збій «став наслідком зловмисної кібератаки на комп'ютеризовані системи керування з боку невідомих осіб». Нападники вимкнули системи керування, і разом із ними зупинилися свердловина та очисна станція.
Брейгем був не один. За кілька днів ФБР та Агенція з охорони довкілля США (EPA) заявили, що атак зазнали водні системи щонайменше в семи штатах. Хакерам не довелося нічого зламувати по-новому: контролери були доступні з інтернету. Тож це історія про тисячі невеликих комунальних підприємств, які працюють на такому самому обладнанні.
Що зробили нападники?
За даними ФБР і EPA, нападники віддалено отримали доступ до пристроїв, підключених до інтернету, змінили IP-адреси й паролі, і підприємства втратили змогу стежити за системами та керувати ними, повідомило NBC News. У попередженні ФБР ідеться про доступні з інтернету програмовані логічні контролери Rockwell Automation Allen-Bradley MicroLogix 1100 і 1400, свідчить аналіз LevelBlue SpiderLabs.
Нової вразливості в програмному забезпеченні LevelBlue не виявила. Кампанія спиралася на доступність з інтернету, слабку або відсутню автентифікацію, незахищені стільникові модеми, неправильно налаштований віддалений доступ і легальні інженерні інструменти. Щонайменше одне підприємство знайшло змінені файли проєктів, а ФБР зауважило, що кілька постраждалих мали однакові мережеві налаштування від сторонніх підрядників — це може дозволити повторити той самий прийом.
Скільки систем постраждало?
- Міннесота: щонайменше 30 муніципальних водних об'єктів атаковано 26–27 липня, за даними Служби ІТ Міннесоти, які наводить TIME; NBC News і LevelBlue пишуть про понад 30. Публічно назвали лише Брейгем, Плімут, Саут-Сент-Пол і Мейпл-Плейн.
- Мічиган: дев'ять водних систем, за даними TIME.
- Загалом по країні: інциденти щонайменше в семи штатах, за даними ФБР і EPA, які їх не назвали, повідомило NBC News.
Чи була вода небезпечною?
Посадовці штатів заявили, що атаки здебільшого переривали роботу систем і не призвели до забруднення питної води, пише TIME. У Брейгемі запевнили, що вода «відфільтрована й очищена як належить», а екологічне відомство Мічигану повідомило, що «всі системи й далі працювали безпечно».
Проте наслідки були відчутні. Плімут утратив зв'язок із двома водонапірними баштами та кількома насосними станціями і перейшов на ручне керування, повідомляло MPR News. У ширшій кампанії LevelBlue фіксує падіння тиску, підтоплення, збої зв'язку, вимоги кип'ятити воду й тривалу роботу в ручному режимі. ФБР і EPA попередили, що такі збої, як падіння тиску, «потенційно можуть дозволити неочищеним ґрунтовим водам просочитися в труби».
Не всі описи збігаються. У бюлетені екологічного відомства Вісконсину йшлося, що Міннесота повідомила про зниження хакерами тиску в системах. Речниця ІТ-відомства Міннесоти Емілі Ціммер це заперечила: «Міннесота не повідомляла, що зловмисники знизили тиск у кількох водних системах», — сказала вона NBC News.
Хто за цим стоїть?
Офіційно нікого не названо. 22 липня, за кілька днів до атак, федеральні відомства оновили попередження про кіберактивність пов'язаних з Іраном груп проти критичної інфраструктури США, повідомляє TIME. Атаки схожі на інцидент 2023 року на водному об'єкті в Піттсбурзі, який агентство з кібербезпеки CISA приписало групі CyberAv3ngers, пов'язаній з Корпусом вартових Ісламської революції.
Один із правоохоронців сказав NBC News, що атака в Міннесоті має ознаки іранського втручання. Але ні Міннесота, ні уряд США публічно її нікому не приписали. «Встановлення відповідальності потребує ретельного аналізу технічних доказів», — сказала Ціммер. LevelBlue описує цю активність як неатрибутовану, але з «технічною та контекстуальною схожістю» з іранською кампанією, і називає причетність Ірану робочою гіпотезою.
Питання швидко стало політичним. Президент Трамп відкинув причетність Ірану, не навівши доказів, і звинуватив Міннесоту, пише TIME: «Думаю, я звинувачую Міннесоту, бо там вкрай некомпетентні», — сказав він. Губернатор Тім Волз звинуватив скорочення в CISA і припустив, що Іран може мститися за американські удари: «Трамп чудово знає, хто відповідальний за цю атаку, і знає, що постраждали й інші штати».
Хто має закрити цю діру?
EPA і раніше попереджала, що багато місцевих водних систем мають серйозні слабкі місця, зокрема застаріле програмне забезпечення та слабкий контроль доступу. Адміністратор EPA Лі Зелдін заявив, що на комунальних підприємствах і місцевій владі лежить «чимала індивідуальна відповідальність», повідомив TIME. CISA рекомендувала додатковий захист паролів і відключення ключових систем від інтернету.
Перелік LevelBlue для операторів довший: прибрати прямий доступ із інтернету до контролерів і модемів, змінити стандартні й спільні облікові дані, запровадити багатофакторну автентифікацію для віддаленого доступу, звіряти робочу логіку з перевіреними копіями і зберігати змогу керувати основним обладнанням вручну.
Чого ми не знаємо
- Хто здійснив атаки. Станом на дату джерел, які ми відкрили (початок серпня 2026 року), офіційної атрибуції не було.
- Які ще штати постраждали і наскільки серйозно. ФБР і EPA їх не назвали, а з уражених систем Міннесоти публічно назвали лише чотири.
- Чи була десь насправді скомпрометована вода. Посадовці Міннесоти й Мічигану кажуть, що ні; загальнонаціональна картина не оприлюднена.
За чим стежити
Федеральні відомства повідомили, що розслідування триває, а ФБР заявило, що має намір установити й зупинити винних. Для комунальників висновок не залежить від того, хто це зробив: контролер, доступний з інтернету, доступний будь-кому. Питання в тому, скільки таких контролерів досі буде відкрито, коли надійде наступне попередження.
Джерела
- MPR News: Officials in Minnesota cities say cyberattacks targeted water systems (27 липня 2026)
- NBC News через NBC Washington: Hackers targeted municipal water systems in several states (31 липня 2026)
- TIME: What to know about the U.S. water systems cyberattacks (2 серпня 2026)
- LevelBlue SpiderLabs: Review of the July 2026 cyberattacks against U.S. water and wastewater systems (4 серпня 2026)
Схожі матеріали
Коментарі (0)
Увійдіть, щоб долучитися до обговорення.
- Коментарів ще немає — станьте першим.