
Посилання в Telegram, через яке «банять»: що насправді робить tg://msg_url
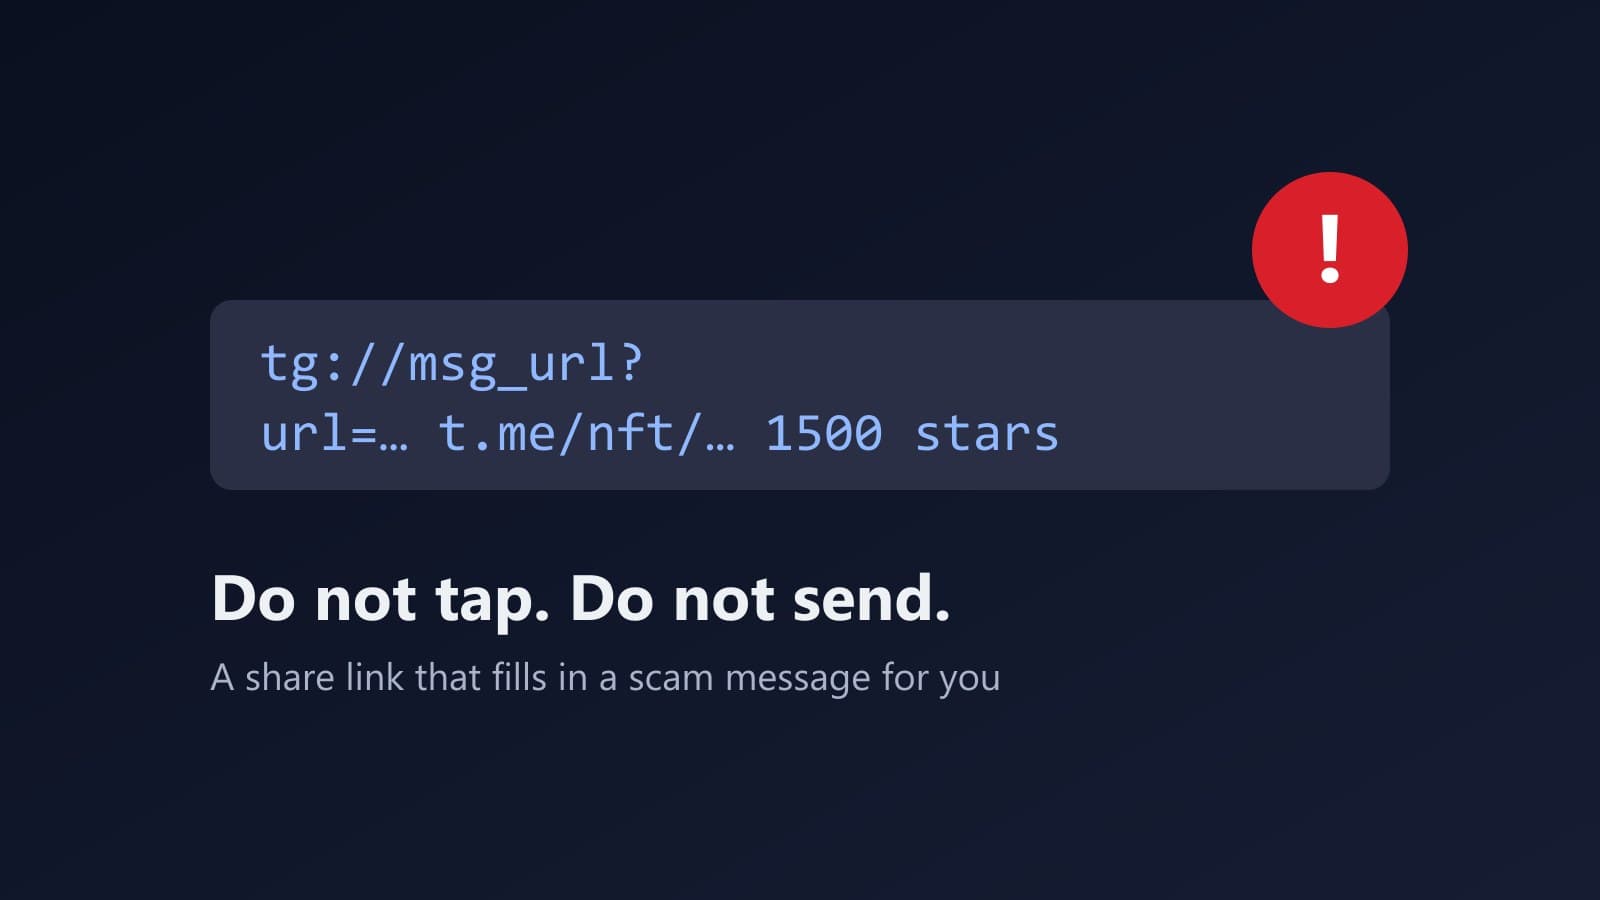
24 жовтня в Telegram-каналах почали поширювати попередження про посилання, що починається з tg://msg_url. Мовляв, якщо його відкрити, з вашого акаунта автоматично піде заготовлене фішингове повідомлення, і Telegram заблокує вас за спам. Пости посилаються на Telegram, але жодної заяви самого Telegram ми не знайшли. У самих постах сказано, що інформація не підтверджена.
Що це за посилання?
Це не нова вразливість. tg://msg_url є стандартним посиланням «Поділитися», його описано в документації Telegram API. Воно має дві частини: посилання і необов'язковий текст. Коли ви його відкриваєте, застосунок показує список ваших чатів. Після вибору чату посилання і текст з'являються в полі повідомлення.
У прикладі, що поширюється 24 жовтня, цей текст рекламує колекційний подарунок (посилання на t.me/nft/…) за 1500 зірок. Це типова шахрайська схема з подарунками.
Чи надсилає воно повідомлення саме?
За документацією Telegram, ні. Потрібно вибрати чат, і повідомлення піде лише після натискання «Надіслати». Ми не перевіряли всі версії застосунків, тож не можемо виключити, що якась поводиться інакше.
Справжній ризик у втомленому або поспішному натисканні: ви вибираєте чат, текст уже там, і ви його надсилаєте. Ті, хто отримав від вас шахрайське повідомлення, скаржаться, а модератори Telegram обмежують акаунти, на які скаржаться через спам, як пояснено в довідці Telegram про спам. Повторні випадки означають довші обмеження.
Як убезпечитися
- Не відкривайте від незнайомців посилання, що починаються з tg://msg_url, t.me/share або t.me/msg/url.
- Якщо несподівано відкрився список чатів, закрийте його. Ніколи не надсилайте текст, який писали не ви.
- Остерігайтеся пропозицій подарунків, NFT чи зірок. Справжні подарунки приходять у самому Telegram, а не через посилання.
- Увімкніть двоетапну перевірку і перегляньте «Налаштування», «Пристрої»: чи немає незнайомих сеансів.
- Якщо акаунт обмежили помилково, напишіть @SpamBot, як радить Telegram.
Чого ми не знаємо
Ми не знайшли першоджерела попередження і жодного підтвердженого випадку, коли повідомлення пішло б без натискання «Надіслати». Оновимо статтю, якщо Telegram прокоментує.
Схожі матеріали
Коментарі (0)
Увійдіть, щоб долучитися до обговорення.
- Коментарів ще немає. Станьте першим.